Szabadítsa fel az alkotókat minden csapatában
A Base44 vállalati megoldásaival minden részleg egyetlen platformon építheti meg pontosan azokat az eszközöket, amelyekre szüksége van – napok, nem negyedévek alatt –, az IT számára szükséges irányítással és biztonságos bevezetéssel.
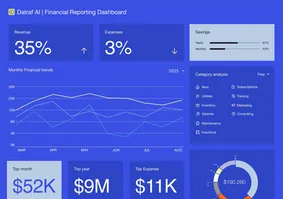
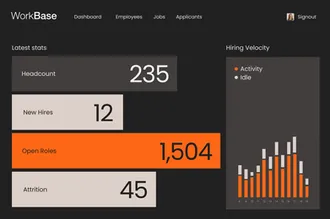
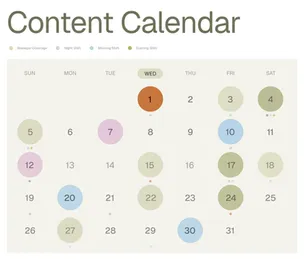
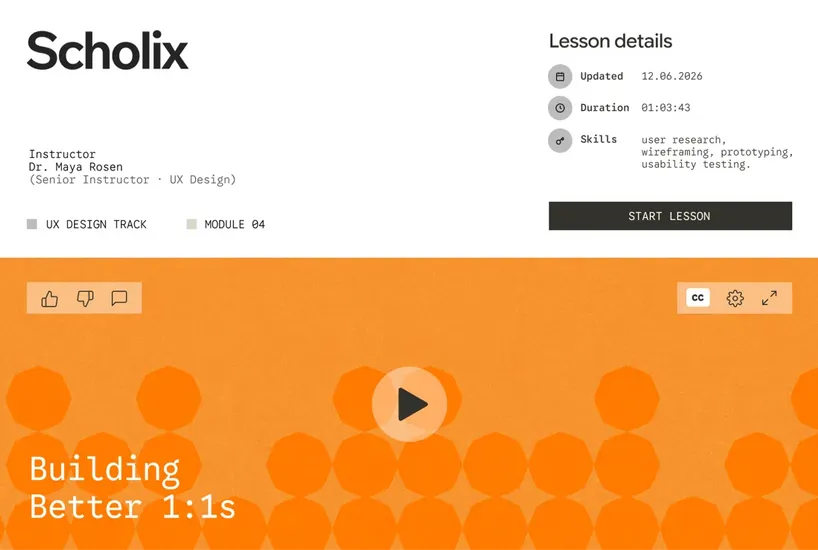
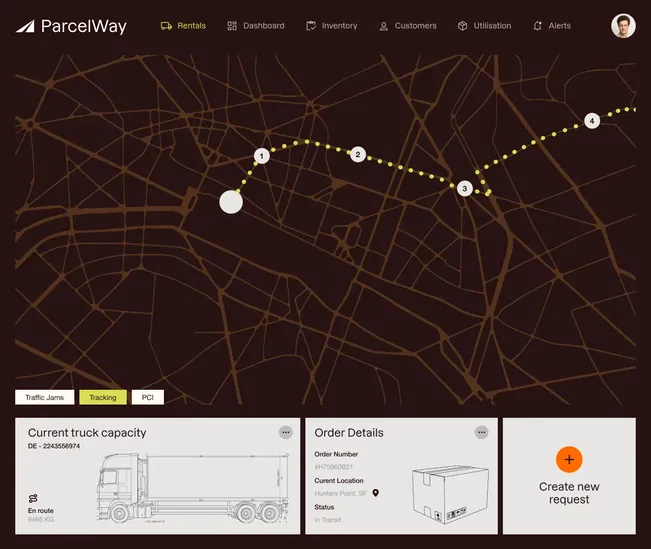
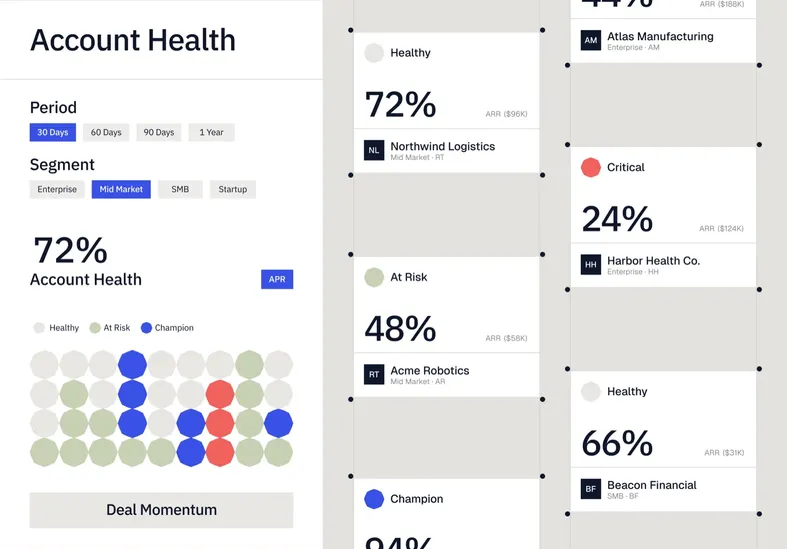
Biztonságosan bevezethető a teljes szervezetben
A Base44 a Wix vállalati szintű biztonsági infrastruktúráján fut, így minden részleg gyorsan haladhat anélkül, hogy új kockázatot jelentene az IT számára.
Bármely csapat bármilyen megoldást megépíthet
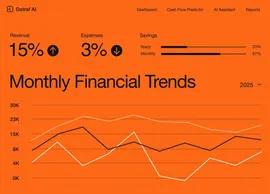
A munkafolyamatoktól a kreatív anyagokig minden igény megoldható a vállalati Base44-gyel.
Építsen olyan eszközöket, amelyek formálják a munkavállalói élményt – a saját folyamataihoz igazítva, a saját ütemezése szerint.
- Bevezető portálok új munkatársaknak
- Szabadság- és távolléteszköz
- Teljesítmény- és értékeléskezelő
- Műszak- és beosztástervező
- + még sok más
Csapatai már tudják, mit szeretnének megoldani


Adja meg nekik az eszközöket, hogy megépítsék, amire szükségük van
Az első naptól skálázható
Az IT számára szükséges kontroll. A sebesség, amit mindenki más szeretne. Kompromisszumok nélkül.
Szabályozza, ki férhet hozzá
SCIM-kiépítés / Kötelező SSO a platformon és az alkalmazásokban / IP-engedélyezési lista / Alkalmazásfelhasználói összekötők OAuth 2.0-val
Konfigurálás, figyelés és auditálás
Részletes szerepkörök és jogosultságok / Közzétételi szabályok / Összekötők kezelése / Felhasználónkénti kreditfelhasználási korlátok / Monitorozási API-k / Auditnapló-API / Adattárolási hely / Kimaradás a modelltanításból
Testreszabás és skálázás
Egyéni sebességkorlát-szorzó / Munkaterület-sablonok és -készségek / Kétirányú GitHub-integráció / Tervek importálása a Figmából
Kiemelt támogatás
Dedikált vállalati támogatási sor / Dedikált ügyfélmenedzser és megoldásmérnök / Egyedi oktatási alkalmak
Haladjon gyorsan. Tartsa kézben az irányítást.
Ugrás a biztonsági központbaTitkosítás
TLS 1.2+ az átvitel során, AES-256 tároláskor. A titkos kulcsokat felhőalapú KMS kezeli.
Kimaradás a modelltanításból
A vállalati ügyfelek kérhetik, hogy munkaterületük adatait ne használják MI-modellek tanítására.
Egyszeri bejelentkezés (SSO)
Vállalati SSO a szervezet IdP-jén keresztül, kötelezően érvényesítve a munkaterületen és annak minden alkalmazásában.
Hálózati korlátozások
A munkaterülethez és az alkalmazásokhoz való hozzáférés korlátozása jóváhagyott IP-címekre.
Folyamatos biztonsági tesztelés
Belső és külső, OWASP-alapú penetrációs tesztek, valamint aktív hibavadász-program.
Alkalmazásszintű biztonság
Beépített biztonsági ellenőrzés közzététel előtt. A sorszintű biztonság elkülöníti az adatokat az alkalmazásokon belül.
Ellátási lánc biztonsága
Minden beszállítóra kiterjedő harmadik féltől eredő kockázatkezelési program.
Szabályozott alkalmazásmegosztás
Döntse el, ki tehet közzé alkalmazásokat, és milyen láthatósággal – privát, csak a munkaterületen belül vagy nyilvánosan.